- Phishing über offiziellen Account:
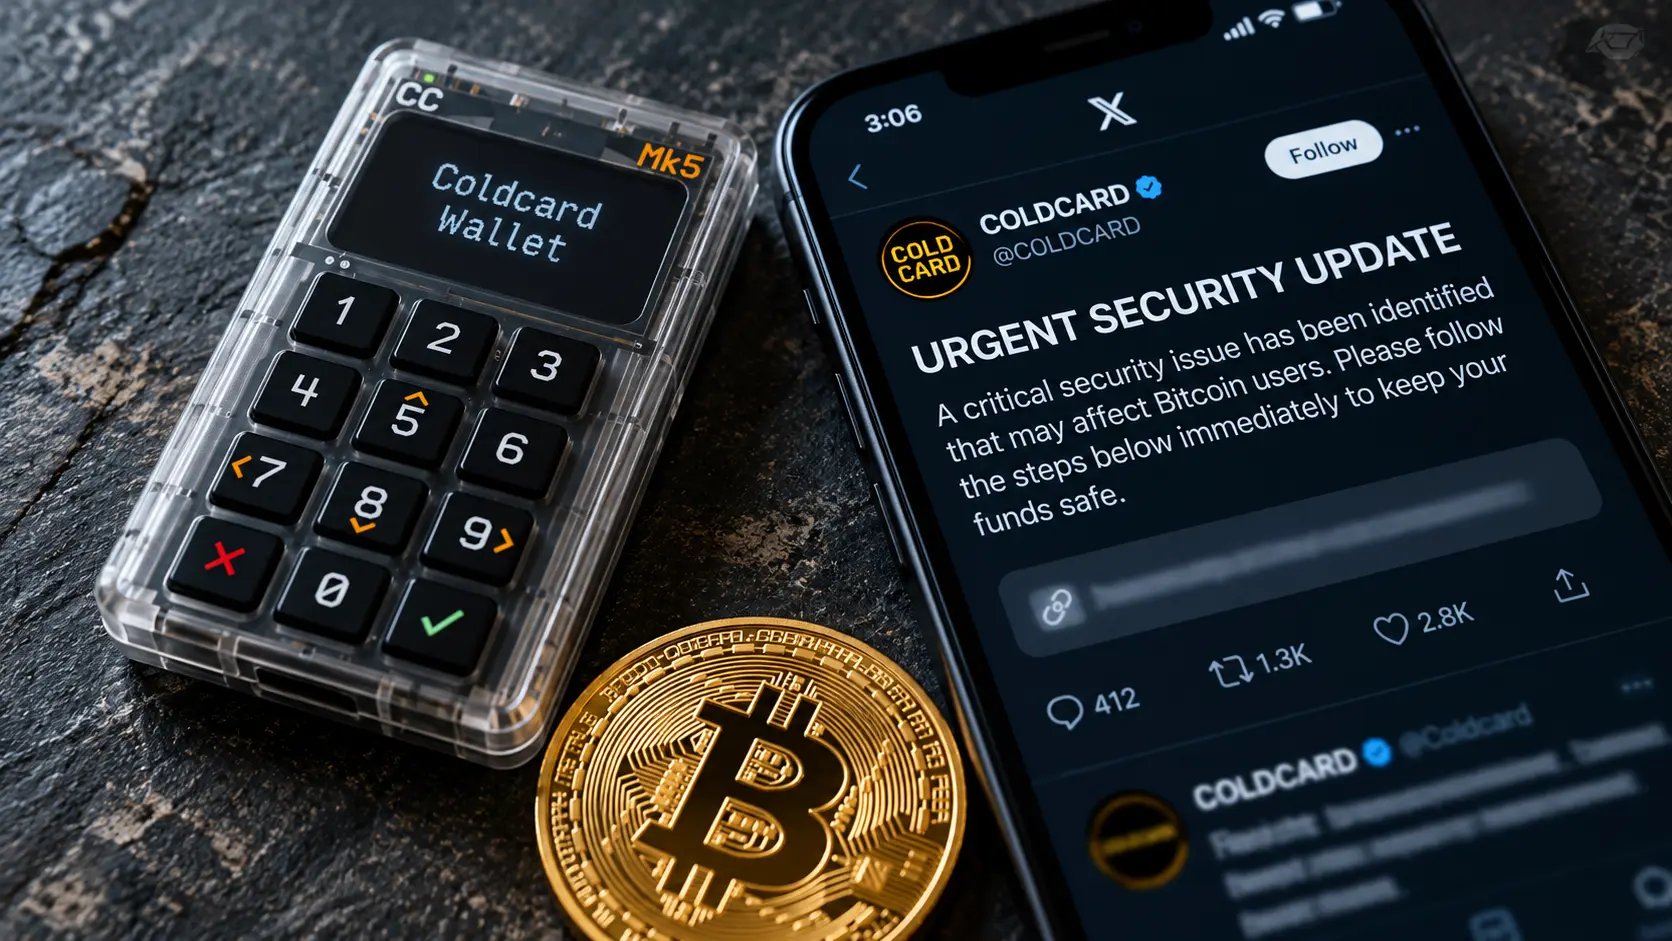
Ein falscher Coldcard-Post auf X lockte mit einer dringenden Sicherheitswarnung zu einem angeblichen Wallet-Umzug. - Zugriffsweg ungeklärt:
Coldcard meldet keine passenden Login- oder Sitzungsprotokolle und fordert eine Untersuchung durch X. - Realer Vorfall als Köder:
Die Betrugsnachricht griff die frühere Seed-Schwachstelle auf, um den geforderten Guthabentransfer glaubwürdig erscheinen zu lassen. - Preisgegebene Seeds ersetzen:
Wer Wiederherstellungswörter offengelegt hat, muss verbliebene BTC in eine Wallet mit neuem Seed übertragen.
Coldcard untersucht Betrugslink
Coldcard untersucht einen Phishing-Post, der am 11. Oktober über seinen offiziellen X-Account veröffentlicht wurde. Der Bitcoin-Hardware-Wallet-Anbieter sichert diesen nach eigenen Angaben bereits seit 2017 mit offline genutzter Zwei-Faktor-Authentifizierung und streng eingeschränktem Zugriff ab.
Dennoch erschien dort eine Nachricht, die sich als dringende Sicherheitswarnung ausgab und zu einer gefälschten Anleitung für einen Wallet-Umzug führte. In seiner Mitteilung fordert der Bitcoin-Hardware-Wallet-Anbieter Nutzer auf, den Link weder aufzurufen noch damit zu interagieren. Als einzige offizielle Website nennt das Unternehmen coldcard.com.
We are investigating how a post containing a phishing link was published from this account. It has since been deleted.
— COLDCARD (@COLDCARDwallet) October 11, 2026
Do not visit or interact with that link. COLDCARD’s only official website is https://t.co/veUyheguQW.
This account has used offline 2FA with tightly restricted… pic.twitter.com/bLwwUb1CVu
Coldcard: Zugriff ohne sichtbare Spuren
Wie die Nachricht veröffentlicht werden konnte, ist ungeklärt. Laut Coldcard fehlen passende Login-, Sitzungs- oder Zugriffsaufzeichnungen, während Zugangsdaten und die offline abgesicherte Zwei-Faktor-Authentifizierung weiterhin sicher seien.
Das Unternehmen vermutet einen möglichen Zugriff über administrative Funktionen oder die Plattform selbst. Coldcard hat das Sicherheitsteam von X zur Untersuchung und Sicherung relevanter Protokolle aufgefordert. Bestätigt ist dieser vermutete Angriffsweg bislang nicht.
Falsche Warnung, echte Vorgeschichte
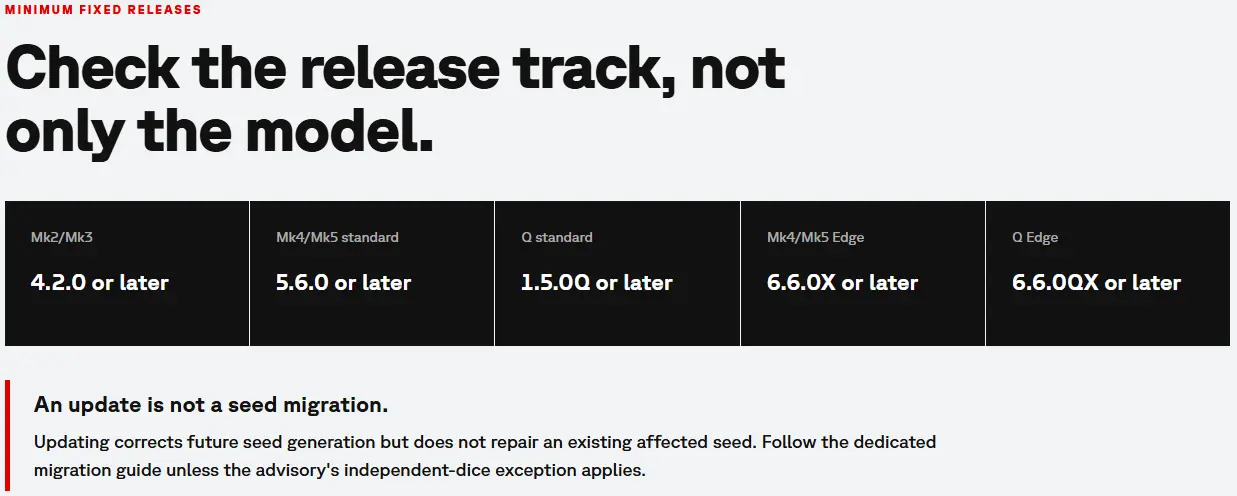
Die Betrugsnachricht behauptete eine kritische Firmware-Schwachstelle bei den Modellen Mk4, Mk5 und Q und verlangte einen schnellen Guthabentransfer. Damit griff sie einen realen Vorfall auf: Im Juli hatte Coldcard eine Schwäche bei der Erzeugung von Wallet-Seeds eingeräumt.
Angreifer konnten private Schlüssel rekonstruieren und Bitcoin (BTC) stehlen. Die offizielle Sicherheitsseite erklärt, dass korrigierte Firmware betroffene Seeds nicht nachträglich repariert. Dafür müssen Nutzer neue Seeds erzeugen und ihre Guthaben übertragen.
Was Coldcard-Nutzer tun sollten
Anleitungen und Firmware sollten ausschließlich über die selbst aufgerufene Herstellerseite geprüft werden. Wer die Phishing-Seite besucht hat, sollte diese umgehend schließen und weitere Interaktionen beenden.
Wurden dort Wiederherstellungswörter preisgegeben, ist der Seed als kompromittiert zu behandeln. Verbliebene BTC müssen dann in eine unabhängig eingerichtete Wallet mit frisch erzeugtem Seed übertragen werden.
Dieselben Wörter auf einem Ersatzgerät wiederherzustellen, schafft keinen neuen Schutz – vor Änderungen am bisherigen Gerät muss ein überprüftes Backup vorhanden sein.
Fazit: Bitcoin-Sicherheit endet nicht beim Gerät
Eine Hardware-Wallet schützt private Schlüssel, kann aber nicht verhindern, dass Nutzer sie durch eine gefälschte Anleitung selbst preisgeben. Der Vorfall macht deshalb eine zusätzliche Schwachstelle sichtbar: Auch Nachrichten vom offiziellen Hersteller-Account müssen überprüft werden, bevor daraus ein Guthabentransfer oder ein Eingriff in die Wallet folgt.
Für Nutzer gehört zur sicheren Verwahrung damit ein verlässlicher Umgang mit Sicherheitsmeldungen. Coldcard muss seinerseits nachvollziehbar klären, wie der Post veröffentlicht wurde und über welchen unabhängigen Weg Kunden künftige Warnungen bestätigen können.