- Ledger untersucht mögliche Angriffe:
Nach Verlustmeldungen von CryptoBilis-Kunden hat der Hersteller einen Verkaufs- und Versandstopp beim Händler angefordert. - 92,9 Millionen US-Dollar mutmaßlich gestohlen:
Bitquery erfasst in seiner Onchain-Analyse Verluste aus 311 Wallets auf fünf Netzwerken. - Echtheitstest bietet keine Entwarnung:
Ledgers „Genuine Check“ kann zusätzliche Spionagebauteile bei intaktem Originalchip nicht erkennen. - CryptoBilis-Käufer sollten handeln:
Ledger warnt Käufer der letzten 90 Tage vor der Einrichtung und empfiehlt bei aktiven Geräten, einen Wechsel mit neuer Recovery Phrase zu erwägen.
Ledger prüft möglichen Angriff
Das französische Unternehmen Ledger untersucht einen möglichen Angriff auf Nutzer seiner Hardware-Wallets, nachdem Käufer des südostasiatischen Händlers CryptoBilis den Verlust ihrer Krypto-Guthaben gemeldet haben.
Onchain-Ermittler vermuten Diebstähle in Millionenhöhe, während der Hersteller vorsorglich einen Verkaufs- und Versandstopp beim Händler angefordert hat und betroffenen Käufern Schutzmaßnahmen empfiehlt. Ob manipulierte Geräte hinter den Verlusten stecken und wie Angreifer Zugriff erhalten haben könnten, ist bislang ungeklärt.
WICHTIG 🚨 https://t.co/jGj5DUcr0R
— Bitcoin2Go (@bitcoin2go) October 9, 2026
Was die Blockchain verrät
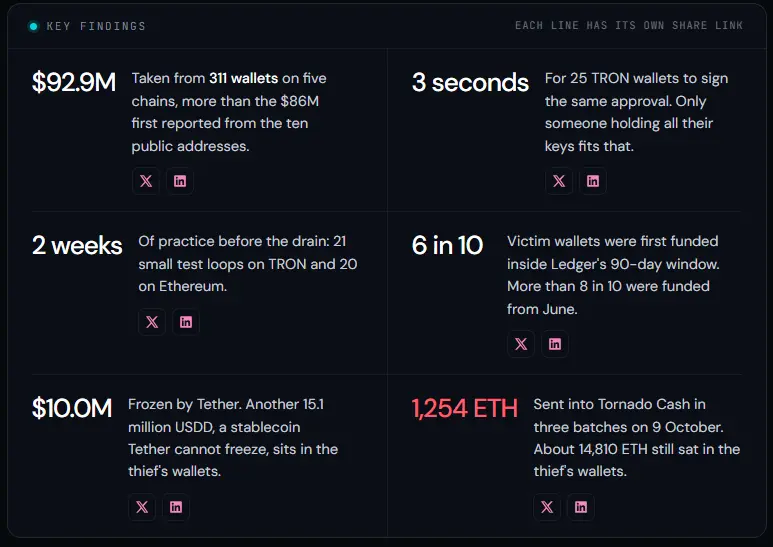
Der Onchain-Analyst Specter schätzt mögliche Verluste laut eines X-Posts zunächst auf mehr als 86 Millionen US-Dollar auf Bitcoin (BTC), Ethereum (ETH) und Tron (TRX). Bitquery erfasst in einer eigenen Onchain-Analyse inzwischen 92,9 Millionen US-Dollar aus 311 Wallets auf fünf Netzwerken, darunter BNB Chain und Polygon.
Die Untersuchung liefert zudem einen technischen Hinweis: 25 Tron-Wallets signierten innerhalb von drei Sekunden Token-Freigaben für dieselbe Adresse. Bitquery interpretiert dieses koordinierte Muster als Indiz dafür, dass ein Angreifer über die benötigten Private Keys verfügte. Der Ursprung eines möglichen Schlüsselabflusses bleibt allerdings offen.
Warum der Ledger-Check keine Entwarnung gibt
Wer seine Ledger-Wallet bei der Einrichtung erfolgreich auf Echtheit geprüft hat, könnte sich angesichts der Verlustmeldungen zunächst sicher fühlen. Doch der „Genuine Check“ prüft laut Ledger, ob der Sicherheitschip tatsächlich vom Hersteller stammt.
Zusätzliche Spionagebauteile können unentdeckt bleiben, solange der Originalchip intakt ist. Ein nachträglich manipuliertes Gerät könnte den Test deshalb bestehen. Für CryptoBilis-Käufer ersetzt ein erfolgreicher Check somit nicht die empfohlenen Schutzmaßnahmen. Ob solche Hardware-Eingriffe hinter den aktuellen Verlusten stecken, untersucht Ledger noch.
So sollten Ledger-Käufer jetzt vorgehen
Die Ledger-Warnung richtet sich an Kunden, die innerhalb der vergangenen 90 Tage bei CryptoBilis gekauft haben. Für sie hängt das weitere Vorgehen vom Einrichtungsstatus ab:
- Noch unbenutztes Gerät: Die Einrichtung vorerst nicht beginnen und bei Fragen den offiziellen Ledger-Support kontaktieren.
- Bereits eingerichtetes Gerät: Ledger empfiehlt, einen Transfer auf ein neues Ledger-Gerät mit frisch erzeugter Recovery Phrase zu erwägen. Anschließend müssen die Guthaben tatsächlich an die daraus erzeugten neuen Adressen übertragen werden.
- Alte Recovery Phrase nicht übernehmen: Ihre Wiederherstellung auf einem Ersatzgerät rekonstruiert dieselben Schlüssel und beseitigt einen möglichen Schlüsselabfluss nicht. Die 24 Wörter niemals auf Webseiten oder in Apps eingeben.
Fazit: Ledger muss den Angriffsweg klären
Die offene Frage reicht über CryptoBilis hinaus: Handelt es sich um einen isolierten Vorfall bei einem Händler oder um einen Angriffsweg, der auch andere Vertriebswege treffen könnte? Erst die technische Aufklärung wird zeigen, wie weit das Risiko reicht und welche Kontrollen verbessert werden müssen.
Für Betroffene kommt eine weitere Frage hinzu: Wer trägt die Verantwortung für die Verluste und ist eine Entschädigung vorgesehen? Käufer brauchen damit sowohl Klarheit über die Sicherheit ihrer Geräte als auch eine Perspektive für den Umgang mit entstandenen Schäden.