- XRP-Sicherheitslücke:
Eine präparierte Zahlung hätte rund 18,45 Billionen XRP erzeugen können, während der Käufer nur einen winzigen Betrag bezahlt hätte. - Doppelte Kontrolle versagt:
Derselbe Rechenfehler steckte in der Zahlungslogik und ihrer Gegenprüfung, teilweise seit fast elf Jahren. - Notfall-Patch statt regulärer Abstimmung:
Das Update schloss die Lücke innerhalb von drei Tagen. Eine öffentliche Aktivierungsphase hätte Angreifern Zeit zur Ausnutzung gegeben. - Risiko auch für unberührte Wallets:
Die zusätzlichen XRP hätten das begrenzte Angebot ausgehebelt und Verkaufsdruck ermöglicht. Hinweise auf eine tatsächliche Ausnutzung gibt es nicht.
XRP Ledger schließt kritische Lücke
Eine einzelne Zahlung hätte im XRP Ledger zusätzliche XRP weit über die vorgesehene Gesamtmenge hinaus erzeugen können. Das geht aus einem von XRP am 9. Oktober veröffentlichten Sicherheitsbericht hervor.
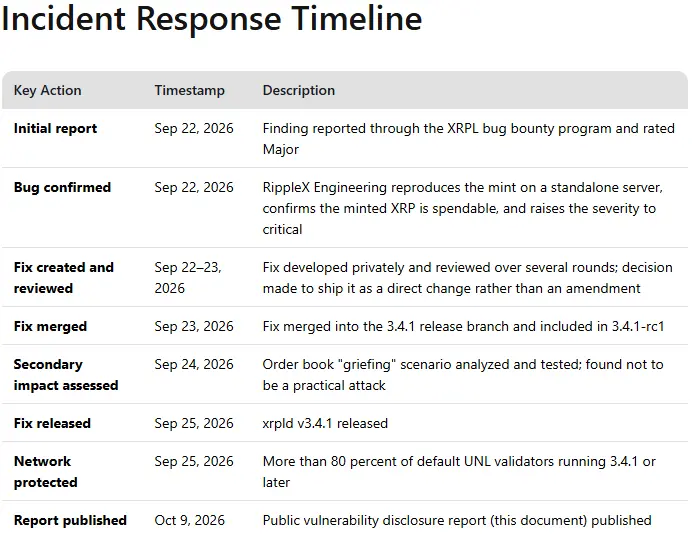
Cayden Liao von Veria Labs meldete die Lücke am 22. September; RippleX reproduzierte den Angriff lokal und bestätigte, dass die erzeugten XRP anschließend ausgebbar waren. Der Fehler wurde mit xrpld 3.4.1 behoben. Hinweise auf eine Ausnutzung in öffentlichen Netzwerken fand das Team nicht.
BREAKING: XRP LEDGER PATCHES CRITICAL SECURITY FLAW THAT COULD HAVE ALLOWED ATTACKERS TO CREATE UNLIMITED $XRP WITHOUT AUTHORIZATION
— The Wolf Of All Streets (@scottmelker) October 10, 2026
Wie neue XRP entstanden wären
Der Angriff hätte die integrierte dezentrale Börse genutzt, wobei der Angreifer beide Seiten des Handels kontrolliert hätte. Auf 256 eigenen Verkäuferkonten hätte er winzige Mengen eines selbst ausgegebenen Tokens zu extrem hohen XRP-Preisen angeboten und diese anschließend über ein weiteres eigenes Konto gekauft.
Beim Zusammenrechnen der Kaufpreise hätte die Zahlungslogik ihre Zahlengrenze überschritten und statt des tatsächlichen Gesamtbetrags nur einen winzigen Restbetrag berechnet. Die Verkäuferkonten hätten dennoch die vollständigen XRP-Gutschriften erhalten.
Laut Veria Labs wären dadurch rund 18,45 Billionen XRP gutgeschrieben worden, während das Käuferkonto lediglich 0,000256 XRP zuzüglich Gebühren bezahlt hätte. Die Differenz wäre durch den Fehler neu entstanden.
Warum die Kontrolle versagte
Eine zusätzliche Sicherheitsprüfung soll nach jeder Transaktion erkennen, ob mehr XRP gutgeschrieben als abgebucht wurden. Allerdings nutzte auch diese Kontrolle einen Zähler mit derselben Zahlengrenze wie die Zahlungslogik.
Beim Addieren der riesigen Gutschriften wäre er ebenfalls übergelaufen, sodass die Prüfung statt neu erzeugter XRP lediglich den erwarteten Abzug der Transaktionsgebühr erkannt hätte. Eine weitere Schutzregel begrenzt das Guthaben einzelner Konten auf 100 Milliarden XRP.
Da der Angreifer die neuen XRP auf 256 Konten verteilt hätte, wäre auch diese Grenze eingehalten worden. Laut Veria Labs stammen die fehlerhafte Zahlungslogik aus November 2015 und die betroffene Sicherheitsprüfung aus Februar 2017.
Notfall-Patch statt Abstimmung
Das Notfall-Release erschien am 25. September. Seitdem prüft die Zahlungslogik Summen auf Überläufe; die nachgelagerte Sicherheitskontrolle verwendet einen breiteren Zähler. Anders als reguläre Protokolländerungen wurde diese Korrektur unmittelbar mit dem Server-Update wirksam.
Eine öffentliche Abstimmung samt zweiwöchiger Aktivierungsphase hätte den Angriffsweg offengelegt, während er weiterhin nutzbar gewesen wäre. Laut Sicherheitsbericht verwendeten bereits am Veröffentlichungstag mehr als 80 Prozent der standardmäßig empfohlenen Validatoren die korrigierte Version. Serverbetreiber müssen mindestens xrpld 3.4.1 verwenden.
Was für XRP auf dem Spiel stand
Alle ursprünglich 100 Milliarden XRP wurden beim Netzwerkstart erzeugt; Transaktionsgebühren reduzieren den Bestand dauerhaft. Der Fehler hätte diese Angebotsregel umgangen und handelbare XRP in gewöhnlichen Konten geschaffen.
Dafür wären laut Sicherheitsbericht nur wenige Hundert XRP für Konto- und Angebotsreserven erforderlich gewesen, größtenteils rückgewinnbar, sowie Transaktionsgebühren. Normale Zahlungen hätten die Lücke nicht versehentlich ausgelöst.
Fazit: Auch sicher verwahrte XRP wären betroffen gewesen
Ein erfolgreicher Angriff hätte auch XRP-Anleger getroffen, deren Wallets unangetastet geblieben wären: Die neu erzeugten, handelbaren XRP hätten das begrenzte Angebot ausgehebelt und massiven Verkaufsdruck ermöglichen können. Sichere Verwahrung allein schützt vor einem solchen Protokollrisiko nicht. Der Patch verhindert diesen konkreten Angriffsweg. Dass eine KI die jahrelang übersehene Lücke entdeckt hat, eröffnet zugleich einen Wettlauf: Dieselben Werkzeuge können Fehler rechtzeitig aufdecken oder Angreifern helfen, sie vor den Entwicklern zu finden.