- Google meldet Quanten-Fortschritt:
Willow erzeugte spezielle Quantenzustände mit 40-fach geringerer Fehlerrate. Nur acht Prozent der Versuche bestanden die Prüfungen. - Kein Bitcoin-Angriff demonstriert:
Die Berechnung privater Schlüssel bleibt ein Zukunftsszenario. Aus dem Experiment folgt kein verlässliches Datum für den Q-Day. - Alte BTC langfristig im Fokus:
Bei mehr als 1,7 Millionen BTC im P2PK-Format liegen öffentliche Schlüssel bereits offen und wären für künftige Angreifer dauerhaft zugänglich. - Quantensichere Lösungen werden erforscht:
Ein Hardware-Wallet-Wechsel allein löst das langfristige Problem nicht. Entscheidend sind neue Schutzverfahren und sichere Migrationswege.
Google verbessert Quantencomputer
Google hat am 15. Oktober einen Fortschritt vorgestellt, der eine zentrale Hürde leistungsfähiger Quantencomputer adressiert: Auf dem Willow-Chip erzeugten Forscher spezielle Quantenzustände mit rund 40-fach geringerer Fehlerrate.
Die im Fachmedium Science veröffentlichte Arbeit erreichte bei diesen „Magic States“ eine Zustandstreue von etwa 99,99 Prozent. Für Bitcoin (BTC) ist das langfristig relevant, weil solche Zustände auch für Berechnungen benötigt werden, die seine Signaturverfahren angreifen könnten.
BREAKING: If you hold Bitcoin, this is SCARY!
— Crypto Rover (@cryptorover) October 16, 2026
Google says its Willow quantum chip reduced errors in a key process by 40 times, a major breakthrough.
In an early worst-case scenario, quantum computers could crack Bitcoin wallets by 2029–2030, just 3-4 years away. pic.twitter.com/QVKx8zLFR9
Hohe Präzision, geringe Ausbeute
Für bestimmte Berechnungen brauchen Quantencomputer besonders zuverlässig vorbereitete Quantenzustände, die „Magic States“. Diese werden bei der Nutzung verbraucht und müssen laufend neu erzeugt werden. Genau das ist aufwendig: Laut Google könnte ihre Herstellung bei manchen Konzepten bis zu 95 Prozent der Rechenkapazität binden.
Die neue Methode soll diesen Aufwand senken, indem sie fehlerhafte Zustände früh aussortiert. Im Experiment bestanden allerdings nur acht von 100 Versuchen die Prüfungen. Die Genauigkeit von 99,99 Prozent gilt für diese ausgewählten Zustände. Ob sich damit auch längere Berechnungen in großem Maßstab zuverlässig versorgen lassen, muss Google noch zeigen.
Bitcoin und der Q-Day
Als Q-Day gilt der Zeitpunkt, ab dem leistungsfähige Quantencomputer heute verbreitete kryptografische Verfahren brechen können. Bei Bitcoin könnte ein solches System aus einem öffentlichen Schlüssel den privaten Schlüssel berechnen und damit fremde BTC ausgeben.
Eine Studie mit Google-Beteiligung schätzt, dass dafür unter bestimmten technischen Voraussetzungen weniger als 500.000 physische Qubits, die grundlegenden Recheneinheiten eines Quantencomputers, ausreichen könnten. Nach vorbereitenden Berechnungen würde eine untersuchte Variante rund neun Minuten pro Schlüssel benötigen.
Dafür müsste die Maschine etwa 500.000 zuverlässige Magic States pro Sekunde erzeugen. Diese Zahlen beschreiben die Anforderungen an ein zukünftiges Angriffssystem. Willow hat einen solchen Angriff bislang nicht demonstriert.
Warum alte BTC auffallen
Bei vielen frühen Bitcoin-Beständen wurde das P2PK-Format verwendet: Der öffentliche Schlüssel steht dabei seit dem Empfang der Coins sichtbar auf der Blockchain. Ein künftig ausreichend leistungsfähiger Quantencomputer könnte daraus den privaten Schlüssel berechnen, ohne auf eine neue Zahlung des Besitzers warten zu müssen.
Die Studie beziffert solche Bestände auf mehr als 1,7 Millionen BTC, darunter Mining-Erträge aus der Satoshi-Ära. Andere Zahlungsformate verbergen den öffentlichen Schlüssel zunächst hinter einem Hashwert. Erst beim Ausgeben wird der Schlüssel offengelegt.
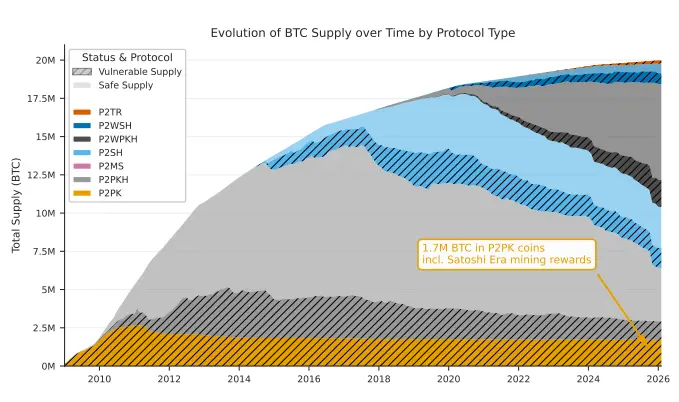
Bei bislang verborgenen Schlüsseln müsste ein Angreifer deshalb innerhalb des kurzen Zeitfensters vor der Bestätigung der Zahlung handeln. Besonders schwierig wäre der Schutz verlorener Coins: Selbst wenn Bitcoin quantensichere Verfahren einführt, könnten diese Guthaben ohne die bisherigen privaten Schlüssel nicht dorthin übertragen werden.
Forschung an Gegenmaßnahmen
Gegen Quantenangriffe sollen künftig kryptografische Verfahren helfen, bei denen ein öffentlicher Schlüssel nicht zur Berechnung des privaten Schlüssels ausreicht. Solche quantensicheren Verfahren erzeugen allerdings häufig größere Signaturen und Nachweise. Das würde Blockchains stärker belasten.
Das Forschungskonzept „Compact Shielded CSV“ soll dieses Platzproblem lösen: Die Beteiligten prüfen umfangreiche Nachweise außerhalb der Blockchain. Dort verbleiben bei einer Transaktion mit einem Input nur drei Hashwerte mit insgesamt 96 Byte.
Die Architektur soll quantensichere Zahlungen dadurch platzsparend ermöglichen. Sie ist jedoch kein fertiges Bitcoin-Update, sondern ein eigenständiges Forschungskonzept.
🔮 Wie hoch kann der BTC-Kurs noch steigen?
Unsere Bitcoin-Prognose bis 2030 beleuchtet mögliche Kursszenarien und die wichtigsten Einflussfaktoren.
Fazit: Kein akuter BTC-Angriff, aber Vorbereitungsbedarf
Googles Durchbruch bedeutet nicht, dass Bitcoin jetzt geknackt werden kann. Aus dem Experiment lässt sich weder ein unmittelbar bevorstehender Angriff noch ein verlässliches Datum für den Q-Day ableiten. Für Anleger begründet die Meldung deshalb keinen überstürzten Verkauf oder Wallet-Wechsel – langfristig ist das Risiko jedoch ernst zu nehmen:
Ein neues Gerät allein schützt nicht, wenn die zugrunde liegenden Signaturverfahren angreifbar werden. Entscheidend sind Fortschritte bei quantensicheren Bitcoin-Verfahren und ein überprüfbarer Weg, bestehende Guthaben rechtzeitig umzustellen. An diesen konkreten Entwicklungen sollten Anleger das Risiko messen, statt an einzelnen Durchbruchsmeldungen.